Cyberattaque des frigos : Intermarché, Super U et Leclerc touchés
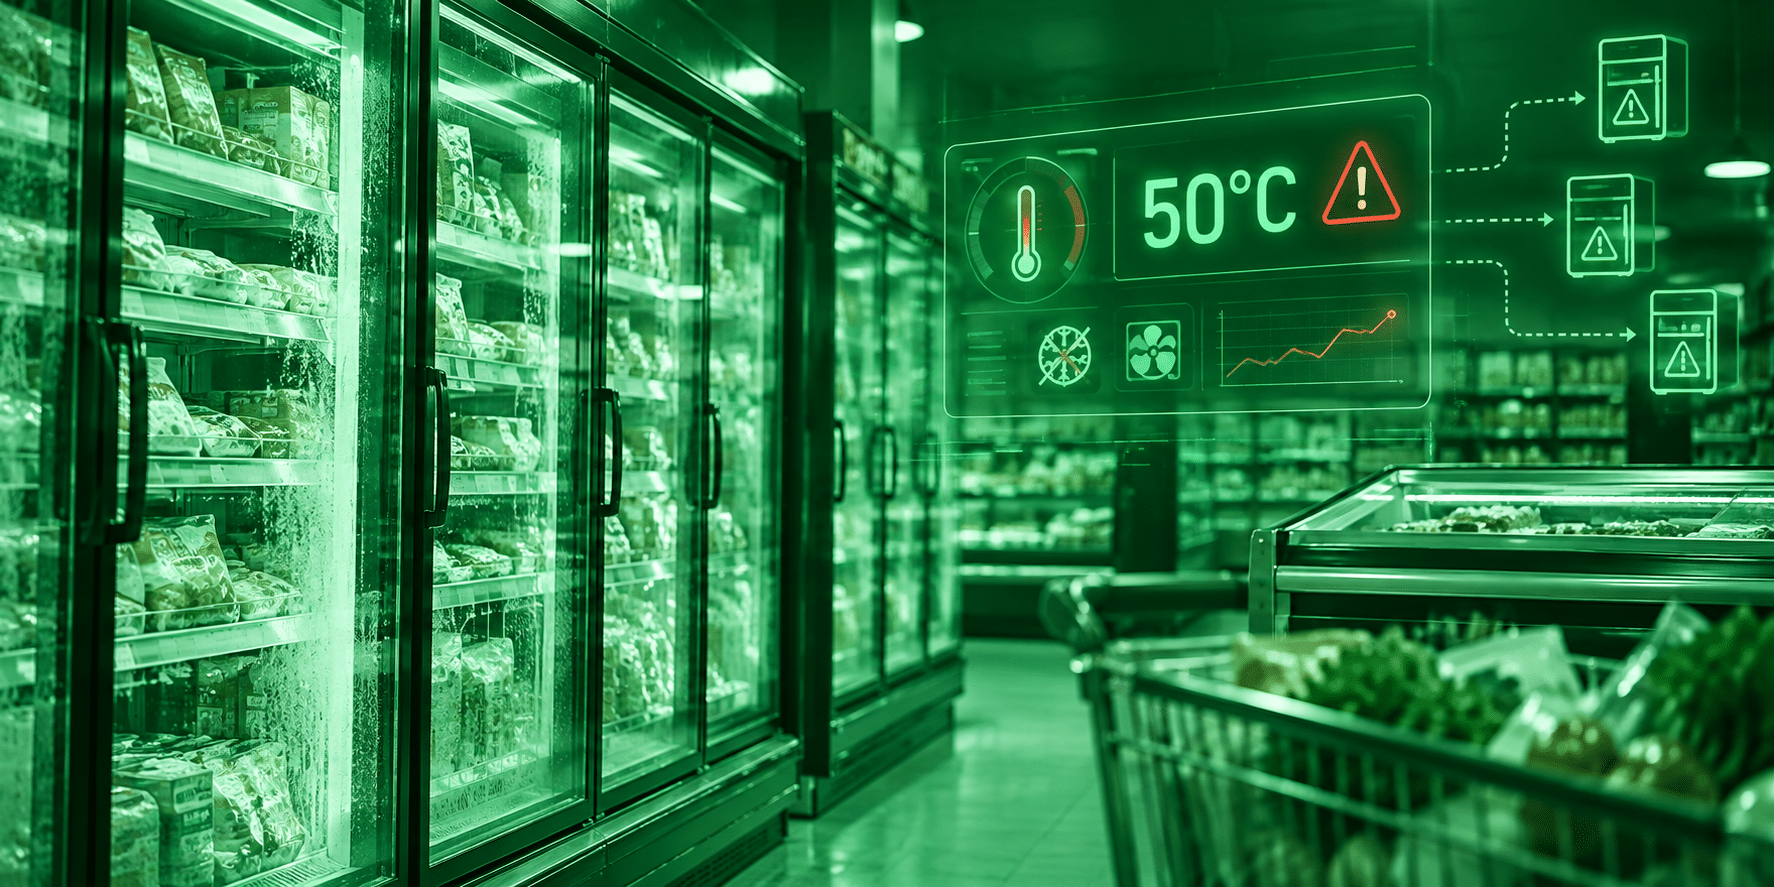
Dans la nuit du 11 au 12 octobre 2026, plusieurs centaines de supermarchés français ont subi une cyberattaque particulièrement inhabituelle. Cette fois, les pirates ne cherchaient pas à voler des données bancaires ou à bloquer des ordinateurs. Ils ont directement ciblé les installations frigorifiques des magasins.
Intermarché, Super U, E.Leclerc, mais aussi Carrefour et Monoprix figurent parmi les enseignes concernées.
En manipulant à distance certains systèmes de réfrigération, les attaquants ont provoqué une hausse importante des températures. Dans plusieurs établissements, les équipes ont dû jeter des quantités considérables de produits frais et surgelés.
Cette attaque rappelle que la gestion des risques informatiques doit également prendre en compte les équipements techniques dont dépend l’activité de l’entreprise.
Une cyberattaque qui touche directement les produits alimentaires
Les premières informations ont rapidement montré l’ampleur de l’incident. Selon les bilans communiqués le 12 octobre, plusieurs centaines de points de vente ont rencontré des dysfonctionnements sur leurs installations frigorifiques.
Les enseignes concernées comprennent notamment Intermarché, Netto, Coopérative U, Carrefour, E.Leclerc et Monoprix. Le nombre exact de magasins touchés continue toutefois d’évoluer. Contrairement aux cyberattaques classiques, les conséquences sont ici immédiatement visibles.
Les chambres froides et les congélateurs ne maintiennent plus les températures nécessaires à la conservation des aliments. Les équipes doivent alors contrôler les marchandises et retirer les produits concernés. Certains magasins ont également interrompu temporairement leur activité pour sécuriser les installations. Au-delà des pertes financières, cette situation soulève un enjeu sanitaire majeur : une rupture de la chaîne du froid peut rendre les aliments impropres à la consommation.
D’après les informations publiées par Reuters et Le Monde, les pertes pourraient atteindre plusieurs millions d’euros à l’échelle nationale. Le montant définitif reste néanmoins inconnu.
Comment les pirates ont-ils réussi à faire chauffer les frigos ?
Pour comprendre cette attaque, il faut s’intéresser au fonctionnement des installations frigorifiques modernes. Aujourd’hui, les supermarchés utilisent des systèmes de régulation électroniques pour surveiller leurs chambres froides et leurs congélateurs. Ces équipements contrôlent notamment la température, les cycles de dégivrage et les alarmes techniques.
Ils permettent également aux prestataires de maintenance d’intervenir à distance. Cette connexion facilite le travail des frigoristes. En revanche, elle peut aussi créer une porte d’entrée pour les cybercriminels lorsque les accès sont insuffisamment protégés.
Des températures poussées jusqu’à 50 °C
Dans cette affaire, les attaquants ont manipulé les paramètres de certains systèmes frigorifiques.Ils ont notamment détourné le fonctionnement des cycles de dégivrage. Ces opérations servent normalement à éliminer la glace qui s’accumule dans les installations.
Cependant, lorsqu’un pirate modifie leur durée ou leurs paramètres, les conséquences peuvent devenir importantes. Dans certains magasins, les températures ont atteint 50 °C. Des témoignages font même état de valeurs supérieures sur certains équipements.
Les attaquants auraient également prolongé des cycles de dégivrage, retardant ainsi la détection des anomalies. Les équipes ont découvert les dégâts plusieurs heures après le début de l’incident.
Il ne s’agit donc pas simplement d’une panne informatique : les pirates ont modifié le fonctionnement d’équipements physiques.
Des équipements connectés qui deviennent des cibles
Cette cyberattaque met en lumière une catégorie d’équipements encore trop souvent oubliée dans les démarches de cybersécurité. On parle généralement d’objets connectés, ou IoT, lorsqu’un appareil communique avec un réseau informatique.
Dans les environnements professionnels, ces technologies concernent aussi les systèmes industriels et techniques, parfois regroupés sous le terme OT (Operational Technology). Concrètement, une entreprise peut disposer de nombreux équipements connectés sans toujours les considérer comme des éléments de son système informatique.
C’est notamment le cas des systèmes de climatisation, des caméras de surveillance, des contrôles d’accès ou encore des installations de production. Ces appareils répondent à des besoins opérationnels. Pourtant, leur sécurité dépend souvent de plusieurs intervenants : installateur, mainteneur, prestataire informatique et fabricant. Lorsque personne ne supervise réellement les accès, les risques augmentent.
Le problème des équipements anciens
Les premières investigations ont orienté l’attention vers des systèmes de régulation frigorifique du fabricant danois Danfoss. Le fabricant a notamment indiqué que plusieurs équipements concernés étaient anciens et ne bénéficiaient plus de mises à jour de sécurité. Or, un appareil peut continuer à fonctionner parfaitement tout en présentant des vulnérabilités informatiques. C’est précisément ce qui rend ces situations dangereuses.
Une installation frigorifique peut remplir sa fonction pendant plusieurs années. Pourtant, son logiciel de contrôle peut devenir obsolète bien avant son remplacement. De plus, certaines interfaces de maintenance restent accessibles depuis Internet, parfois avec des protections insuffisantes. Les chercheurs de Claroty avaient déjà documenté des vulnérabilités touchant certains contrôleurs frigorifiques Danfoss. Ces recherches montrent l’importance de sécuriser les interfaces d’administration et de maintenir les logiciels à jour.
En revanche, l’enquête devra encore établir précisément le chemin utilisé par les attaquants. La présence de vulnérabilités connues ne suffit pas à démontrer lesquelles ont été exploitées lors de cet incident.
Pourquoi cette attaque doit aussi alerter les PME
À première vue, une cyberattaque visant les congélateurs de supermarchés peut sembler éloignée du quotidien d’une petite entreprise. Pourtant, le problème dépasse largement le secteur de la grande distribution.
Aujourd’hui, de nombreuses TPE et PME utilisent des équipements techniques reliés à leur réseau informatique. Prenons quelques exemples.
Un cabinet médical dispose parfois d’équipements connectés pour surveiller ses installations. Une entreprise industrielle utilise des automates de production. Un commerce peut contrôler à distance ses caméras ou sa climatisation.
Dans chaque situation, une connexion mal sécurisée peut représenter un risque. Le danger ne vient pas nécessairement de l’équipement lui-même. Il peut aussi provenir d’un accès distant oublié, d’un logiciel ancien ou d’un compte prestataire toujours actif.
Ainsi, un équipement secondaire sur le plan informatique peut devenir essentiel sur le plan opérationnel. C’est l’un des principaux enseignements de cette cyberattaque.
Cinq mesures pour mieux protéger les équipements connectés
La bonne nouvelle, c’est qu’une entreprise n’a pas nécessairement besoin d’investissements considérables pour commencer à réduire son exposition.
En revanche, elle doit identifier les équipements qui communiquent avec l’extérieur et comprendre leur rôle dans son activité.
1. Identifier les équipements connectés
La première étape consiste à réaliser un inventaire. Quels appareils disposent d’une connexion réseau ? Lesquels sont accessibles depuis Internet ? Qui assure leur maintenance ? Cet inventaire doit inclure les équipements techniques, même lorsqu’ils ne relèvent pas directement du service informatique.
2. Sécuriser les accès à distance
Les prestataires utilisent parfois des connexions distantes pour intervenir rapidement. Ces accès doivent néanmoins rester contrôlés. Lorsqu’elle est disponible, l’authentification multifacteur constitue une protection supplémentaire. L’utilisation d’un VPN ou d’une solution d’accès distant sécurisée permet également de limiter l’exposition. Il faut aussi supprimer les comptes inutilisés et éviter les identifiants partagés.
3. Vérifier les mises à jour
Un équipement ancien n’est pas forcément dangereux. En revanche, il devient plus difficile à protéger lorsque son fabricant ne fournit plus de correctifs. Il est donc important de connaître la version des logiciels installés et leur statut de maintenance. Lorsque les mises à jour ne sont plus possibles, l’entreprise doit envisager des mesures compensatoires ou un remplacement progressif.
4. Séparer les équipements techniques du réseau bureautique
Un système frigorifique, une caméra ou un automate industriel n’a généralement pas besoin d’accéder aux mêmes ressources que les ordinateurs des salariés. La segmentation réseau permet de limiter les communications entre ces environnements. Ainsi, une intrusion sur un équipement ne donne pas automatiquement accès à l’ensemble du système informatique.
5. Préparer la continuité d’activité
Enfin, la prévention ne suffit pas toujours. Une entreprise doit également se demander comment elle poursuivra son activité si un équipement essentiel devient indisponible. Peut-elle reprendre la main localement ? Dispose-t-elle d’une procédure d’urgence ? Sait-elle quel prestataire contacter ? Ces questions méritent une réponse avant qu’un incident ne survienne.
Le rôle des prestataires dans la cybersécurité des entreprises
Cette attaque pose également une question importante : qui est responsable de la sécurité des équipements connectés ? Dans une entreprise, plusieurs intervenants peuvent gérer différentes parties du système informatique.
Le prestataire informatique s’occupe des ordinateurs et du réseau. Un installateur configure les équipements techniques. Un autre professionnel assure leur maintenance. Pourtant, personne ne vérifie nécessairement la sécurité de l’ensemble. Cette organisation crée parfois des zones grises.
Par exemple, un prestataire peut ouvrir un accès distant pour faciliter une intervention. Quelques années plus tard, cet accès existe toujours, alors que l’entreprise a changé de fournisseur.
De même, un équipement peut rester connecté sans que son propriétaire connaisse réellement sa configuration.
C’est pourquoi la cybersécurité doit s’inscrire dans une démarche globale. Elle ne consiste pas uniquement à installer un antivirus. Elle implique aussi de connaître ses équipements, ses prestataires et les accès accordés à chacun.
Les protections techniques restent indispensables. Cependant, la sensibilisation à la cybersécurité aide aussi les collaborateurs à reconnaître les situations inhabituelles et à signaler rapidement un incident.
La cybersécurité protège aussi la continuité de votre activité
L’attaque contre les systèmes frigorifiques français illustre une évolution des cybermenaces. Pendant longtemps, les entreprises associaient principalement les cyberattaques au vol de données ou aux rançongiciels.
Désormais, les pirates peuvent aussi perturber des équipements physiques et provoquer des conséquences matérielles immédiates. Dans le cas des supermarchés, la perte de marchandises représente un préjudice direct. Pour une entreprise industrielle, une attaque similaire pourrait entraîner l’arrêt d’une ligne de production.
Dans un établissement médical, elle pourrait compromettre la disponibilité de certains équipements. Le risque dépend donc de l’activité de chaque organisation. Protéger son système informatique, c’est aussi protéger les moyens nécessaires pour travailler.
Chez GUIDDY, nous défendons cette approche pragmatique de la cybersécurité. L’objectif n’est pas de multiplier les outils, mais d’identifier les risques réels et de mettre en place des protections adaptées à chaque entreprise. Un audit de cybersécurité permet notamment de commencer à identifier les faiblesses de son environnement informatique et les actions prioritaires.
Ce qu’il faut retenir de cette cyberattaque
La cyberattaque des frigos d’Intermarché, Super U et E.Leclerc montre que les conséquences d’une intrusion informatique peuvent dépasser largement le monde numérique.
Des installations essentielles ont été perturbées, des marchandises ont été perdues et plusieurs magasins ont dû adapter leur fonctionnement. Cette affaire rappelle également l’importance de surveiller les équipements connectés, y compris ceux que l’on considère habituellement comme de simples installations techniques.
Pour les dirigeants de TPE et PME, le message est clair : la cybersécurité ne doit pas se limiter aux ordinateurs. Elle doit prendre en compte l’ensemble des outils et des équipements dont dépend l’activité. Et surtout, elle doit rester compréhensible, proportionnée et adaptée aux risques de chaque entreprise.