Piratage Microsoft 365 : pourquoi votre messagerie professionnelle intéresse les cybercriminels
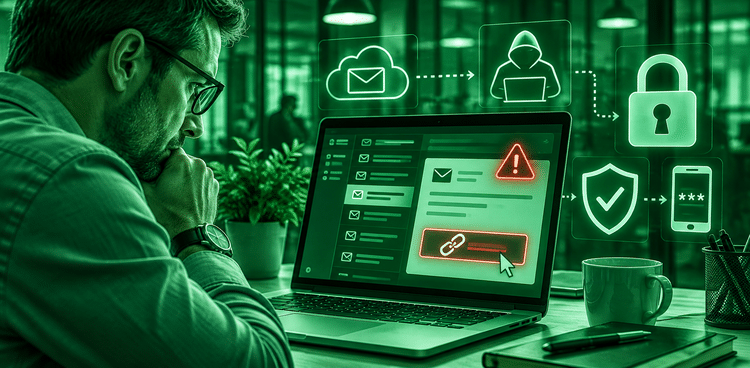
Un collaborateur reçoit un message qui semble provenir de Microsoft. On lui demande de confirmer son identité pour éviter la suspension de sa messagerie. Il clique, renseigne ses identifiants et reprend sa journée. Rien ne semble anormal.
Pourtant, ce simple geste peut suffire à ouvrir la porte à une intrusion.
Microsoft 365 occupe aujourd’hui une place centrale dans de nombreuses entreprises. Outlook gère les échanges professionnels, Teams facilite la collaboration et SharePoint héberge les documents. Cette concentration de services rend les comptes utilisateurs particulièrement intéressants pour les cybercriminels.
Le problème ne vient pas nécessairement de Microsoft 365 lui-même. Il apparaît surtout lorsqu’un attaquant parvient à utiliser le compte d’un collaborateur légitime.
Pourquoi les messageries professionnelles sont-elles autant ciblées ?
Une boîte mail contient bien plus que des messages. On y trouve des factures, des contrats, des informations sur les clients, des échanges internes et parfois des documents confidentiels.
Elle constitue aussi un moyen de récupérer l’accès à d’autres services. En effet, de nombreux sites permettent de réinitialiser un mot de passe par courrier électronique.
Selon le bilan 2025 de Cybermalveillance.gouv.fr, le piratage de comptes est devenu le premier motif de recherche d’assistance chez les professionnels. Les comptes de messagerie Microsoft 365 figurent notamment parmi les cibles rencontrées lors des interventions.
Pour une PME, les conséquences peuvent donc dépasser largement la perte d’accès à Outlook.
Comment un pirate prend-il le contrôle d’un compte Microsoft 365 ?
Un faux message qui inspire confiance
L’hameçonnage, ou phishing, reste une méthode courante. Le pirate imite une notification Microsoft, une demande de partage de document ou un message du service informatique.
Son objectif consiste à convaincre la personne de se connecter sur une fausse page.
Le site ressemble à l’écran habituel de connexion. Pourtant, les informations saisies arrivent chez l’attaquant.
Un mot de passe déjà compromis
Autre scénario : un salarié réutilise son mot de passe professionnel sur un service personnel. Si ce dernier subit une fuite de données, des cybercriminels peuvent tenter le même mot de passe sur Microsoft 365.
C’est pourquoi un mot de passe unique reste indispensable, même lorsque l’entreprise utilise une authentification supplémentaire.
Des attaques qui contournent certaines protections
L’authentification multifacteur, ou MFA, réduit fortement le risque lié au vol d’un mot de passe. Cependant, elle ne constitue pas une garantie absolue.
Certains attaquants utilisent de fausses pages capables de récupérer des éléments de session. D’autres multiplient les demandes de validation jusqu’à ce qu’un utilisateur accepte par erreur.
Ces techniques rappellent l’importance d’associer la MFA à une configuration adaptée, à une surveillance des connexions et à la sensibilisation des collaborateurs.
Que peut faire un pirate après avoir accédé à la messagerie ?
La première conséquence n’est pas toujours visible.
Un cybercriminel peut lire discrètement les échanges, rechercher des informations financières ou surveiller les conversations avec les fournisseurs.
Il peut également créer des règles de transfert pour recevoir certains messages sans attirer l’attention.
Imaginons une entreprise qui échange régulièrement avec un fournisseur. Le pirate observe une facture en attente, puis envoie un message demandant de modifier les coordonnées bancaires.
Comme le message provient d’une véritable boîte professionnelle, la demande paraît crédible.
Cette fraude peut provoquer des pertes importantes. Elle risque aussi de fragiliser la relation commerciale entre les deux entreprises.
Enfin, si le compte compromis possède des droits étendus, l’attaquant peut tenter d’accéder à d’autres ressources de l’organisation.
Six réflexes pour sécuriser Microsoft 365
1. Activer une authentification multifacteur robuste
Chaque collaborateur doit protéger son compte avec une méthode adaptée. Lorsque c’est possible, privilégiez les méthodes résistantes au phishing, comme les clés de sécurité ou les passkeys compatibles.
2. Limiter les droits administrateurs
Un utilisateur n’a pas besoin d’être administrateur pour consulter ses emails. En séparant les comptes courants des comptes privilégiés, l’entreprise réduit les conséquences d’une compromission.
3. Surveiller les connexions inhabituelles
Les alertes de connexion, les changements de paramètres et les règles de transfert suspectes méritent une attention particulière. La supervision doit rester proportionnée à la taille de l’entreprise.
4. Sécuriser les appareils
Un compte peut être compromis depuis un ordinateur infecté ou insuffisamment protégé. Les mises à jour, la protection des postes et la gestion des appareils complètent donc la sécurité du cloud.
5. Prévoir des sauvegardes adaptées
Microsoft 365 propose plusieurs mécanismes de conservation et de récupération. Toutefois, ils ne remplacent pas systématiquement une stratégie de sauvegarde répondant aux besoins de l’entreprise.
Il faut notamment définir les données critiques, leur durée de conservation et les modalités de restauration.
6. Apprendre à reconnaître les messages suspects
La technique ne suffit pas. Un collaborateur doit savoir reconnaître une demande inhabituelle, vérifier un lien et signaler un doute.
Une sensibilisation à la cybersécurité permet d’aborder ces situations à partir d’exemples concrets, sans jargon inutile.
Comment réagir si un compte semble compromis ?
Le premier réflexe consiste à prévenir immédiatement la personne responsable de l’informatique ou le prestataire de l’entreprise.
Il faut ensuite sécuriser le compte, révoquer les sessions suspectes, examiner les connexions et rechercher d’éventuelles modifications malveillantes. Le périmètre des vérifications dépendra des droits du compte et des services accessibles.
Si des données personnelles ont été exposées, l’entreprise doit également examiner ses obligations au regard du RGPD.
Enfin, il convient d’avertir les contacts susceptibles d’avoir reçu des messages frauduleux.
L’objectif est double : reprendre le contrôle et empêcher une nouvelle intrusion.
La bonne question : votre Microsoft 365 est-il correctement configuré ?
Beaucoup de PME disposent déjà de Microsoft 365, mais n’ont jamais réalisé de vérification approfondie de leurs paramètres de sécurité.
Or, l’activation d’une licence ne garantit pas à elle seule une protection adaptée.
Chez GUIDDY, nous privilégions une approche simple : identifier les accès sensibles, vérifier les protections essentielles et accompagner les collaborateurs dans l’adoption des bons réflexes.
Un audit de cybersécurité constitue un point de départ pour évaluer les risques et prioriser les améliorations.
La messagerie est devenue un outil indispensable. Sa sécurité mérite donc la même attention que les autres éléments essentiels de l’entreprise.
Pour aller plus loin : Cybermalveillance.gouv.fr – Le piratage de comptes en ligne en 2025.