PME : pourquoi les hackers vous ciblent VOUS, pas les grandes entreprises
C’est une conviction que j’entends dans presque chaque PME que j’accompagne.
« Nous, on est trop petits pour intéresser les hackers. »
Je comprends ce raisonnement. Il est logique, rassurant… et malheureusement faux.
La réalité du terrain, après des années à auditer des systèmes informatiques de PME françaises, c’est exactement l’inverse. Vous n’êtes pas trop petits pour être attaqués. Vous êtes suffisamment petits pour être attaqués facilement.
Et c’est précisément ce que cherchent les cybercriminels d’aujourd’hui.
Dans cet article, je vais vous expliquer sans jargon pourquoi votre entreprise est une cible privilégiée, quels sont les signaux que vous ignorez probablement, et ce que vous pouvez faire concrètement pour changer la donne, sans tout réinventer.
Pourquoi les hackers préfèrent-ils les PME aux grandes entreprises ?
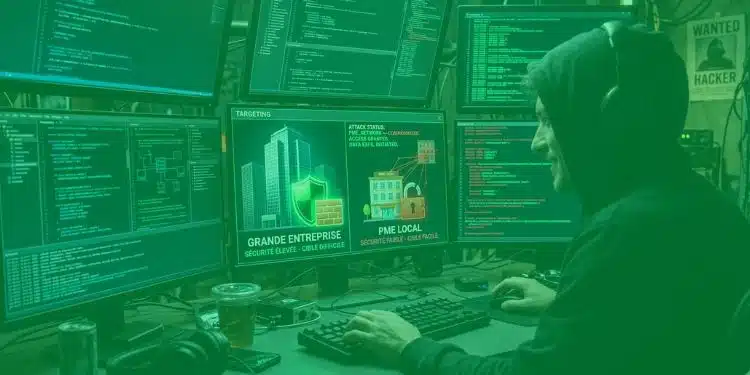
Parce que vous êtes rentables et accessibles. Les grandes entreprises coûtent cher à attaquer. Vous, beaucoup moins.
Imaginez deux maisons dans une rue. La première a une alarme visible, des caméras, un gardien. La seconde a une serrure standard et pas de système de surveillance. Si vous étiez un cambrioleur, laquelle choisiriez-vous ?
C’est exactement le calcul qu’un cybercriminel fait en quelques secondes.
Les grandes entreprises investissent massivement dans leur protection réseau informatique : équipes dédiées, outils sophistiqués, audits permanents. Pénétrer leurs systèmes demande du temps, des ressources, et un niveau d’expertise élevé.
Votre PME, elle, représente souvent :
- Un réseau informatique peu ou pas surveillé
- Des mots de passe partagés entre collègues
- Des mises à jour logicielles repoussées depuis des mois
- Aucune procédure claire en cas d’incident
Ce n’est pas un jugement. C’est une réalité structurelle. Vous gérez une entreprise, pas un département IT.
Et les hackers le savent.
Est-ce que les PME sont vraiment attaquées aussi souvent ?
Oui. 60% des cyberattaques en France visent des TPE, PME et ETI, selon l’ANSSI. Et 60% des victimes mettent la clé sous la porte dans les 18 mois suivant une attaque majeure.
Ce que j’ai constaté sur le terrain, c’est que la majorité des dirigeants de PME découvrent qu’ils ont été attaqués trop tard. Parfois des semaines après l’intrusion initiale.
Pourquoi ? Parce que les cybercriminels modernes ne font plus irruption brutalement. Ils s’installent discrètement, observent, et cartographient votre réseau informatique. Et quand ils frappent, c’est chirurgical.
Une PME que j’ai accompagnée dans le secteur du BTP avait subi une intrusion silencieuse pendant 3 semaines avant que la rançon n’apparaisse sur les écrans un lundi matin. Trois semaines pendant lesquelles toutes leurs données avaient été copiées, leurs sauvegardes compromises, leurs accès clients exposés.
Le coût total : 47 000 euros. Sans compter les deux semaines d’arrêt d’activité.
Quelles sont les portes d’entrée les plus exploitées dans les PME ?
Dans 90% des cas que j’ai traités, l’intrusion venait d’un email piégé, d’un mot de passe trop faible, ou d’un accès distant mal sécurisé.
Voici les trois failles que je retrouve systématiquement lors de mes audits :
1. L’email, toujours l’email
Un message qui semble venir de votre banque, de votre expert-comptable, ou même d’un collègue. Un clic. C’est terminé. On appelle ça le hameçonnage, et c’est aujourd’hui la cause principale des compromissions de réseaux en PME.
Ce n’est pas une question d’intelligence. C’est une question de formation. Vos équipes ne savent pas reconnaître ces tentatives, parce que personne ne leur a jamais appris.
2. Les mots de passe : le maillon le plus faible de votre réseau
« Azerty123 », le prénom de votre chien suivi de l’année de naissance, ou le même mot de passe utilisé sur 12 outils différents. Je ne juge pas, je décris ce que je vois dans presque toutes les PME.
Un cybercriminel teste des milliers de combinaisons en quelques secondes grâce à des outils automatisés. Si votre mot de passe est faible, votre réseau informatique est ouvert.
3. Le télétravail non sécurisé
Depuis 2020, le travail à distance a explosé. Avec lui, les connexions depuis des appareils personnels, des réseaux wifi non sécurisés, des accès distants configurés à la va-vite.
Chaque connexion non sécurisée est une porte ouverte sur votre réseau interne.
Pourquoi la protection réseau informatique d’une PME est-elle si souvent négligée ?
Parce que la cybersécurité est perçue comme un coût, pas comme un investissement. Et parce que « ça ne nous arrivera pas » reste la conviction dominante jusqu’au jour où ça arrive.
Contrairement à la théorie qu’on lit parfois, ce n’est pas par négligence que les dirigeants de PME sous-investissent dans leur protection réseau. C’est parce que personne ne leur a jamais expliqué concrètement ce qu’ils risquent.
Une assurance incendie, vous la souscrivez sans vous demander si votre bâtiment va brûler. Vous la prenez parce que les conséquences d’un incendie sont visibles, connues, chiffrées.
Les conséquences d’une cyberattaque le sont tout autant :
- Arrêt total ou partiel de l’activité (en moyenne 3 semaines pour une PME)
- Perte de données clients et fournisseurs
- Atteinte à la réputation, parfois irréversible
- Sanctions juridiques si des données personnelles sont compromises (RGPD)
- Coût moyen d’une cyberattaque sur une PME : entre 15 000 et 100 000 euros
Ces chiffres ne sont pas là pour vous faire peur. Ils sont là pour vous aider à décider.
Comment protéger concrètement le réseau informatique de votre PME ?
Une protection efficace repose sur 4 piliers accessibles à toute PME, sans budget colossal ni DSI interne.
Ce que je recommande systématiquement à mes clients, dans l’ordre de priorité :
Pilier 1 : Former vos équipes
Je ne le répèterai jamais assez = c’est le retour sur investissement le plus rapide et le plus élevé que vous puissiez faire. Un salarié formé à reconnaître un email suspect, c’est une attaque évitée. Concrètement, une demi-journée de formation suffit à transformer vos collaborateurs en premier rempart.
Ce n’est pas de la théorie. C’est ce que je vois à chaque fois que j’interviens après une formation : les comportements changent, les réflexes s’installent.
Pilier 2 : Sécuriser les accès
Mots de passe robustes et uniques pour chaque outil. Authentification à deux facteurs sur vos applications critiques (messagerie, comptabilité, accès distants). C’est simple, gratuit pour l’essentiel, et redoutablement efficace.
Pilier 3 : Mettre à jour, sans exception
80% des cyberattaques exploitent des failles connues, pour lesquelles des correctifs existent déjà. Ne pas faire ses mises à jour, c’est laisser une fenêtre ouverte dont tout le monde connaît l’existence sauf vous.
Pilier 4 : Sauvegarder, et tester ses sauvegardes
Une sauvegarde qui n’a jamais été testée est une sauvegarde qui ne fonctionnera pas le jour où vous en aurez besoin. La règle du 3-2-1 : 3 copies de vos données, sur 2 supports différents, dont 1 hors site (ou dans le cloud).
Et si vous ne savez pas par où commencer ?
C’est la question la plus honnête qu’un dirigeant puisse me poser.
La bonne nouvelle, c’est que vous n’avez pas besoin de tout faire en même temps. Vous avez besoin d’un diagnostic clair, d’une feuille de route simple, et d’un accompagnement qui parle votre langage.
C’est exactement ce que je fais chez Guiddy.
Pas de jargon. Pas de solution surdimensionnée pour votre taille. Des formations concrètes, adaptées à vos équipes, qui créent de vrais réflexes de sécurité durables.
Ce qu’il faut retenir
- Les PME sont les cibles préférées des cybercriminels, pas les grandes entreprises
- 60% des cyberattaques en France visent les TPE/PME/ETI
- Les portes d’entrée sont presque toujours les mêmes : email, mots de passe, accès distants
- Une protection réseau informatique efficace ne nécessite pas un budget colossal
- La formation de vos équipes est le premier investissement à faire, et le plus rentable
Vous voulez savoir où en est votre PME face à ces risques ?
Guiddy propose un premier échange de 30 minutes pour faire le point sur votre situation, sans engagement, sans jargon, et sans vous vendre quelque chose dont vous n’avez pas besoin.
Prenez rendez-vous avec Nicolas, et repartez avec au moins 3 actions concrètes à mettre en place dès cette semaine.