La cybersécurité ne se résume pas à un antivirus ou à un mot de passe complexe. C’est un enjeu stratégique pour toutes les PME en pleine transformation numérique.
Avec Guiddy, vous bénéficiez d’un audit 100 % à distance, pensé pour donner une vision claire, complète et exploitable de vos vulnérabilités.
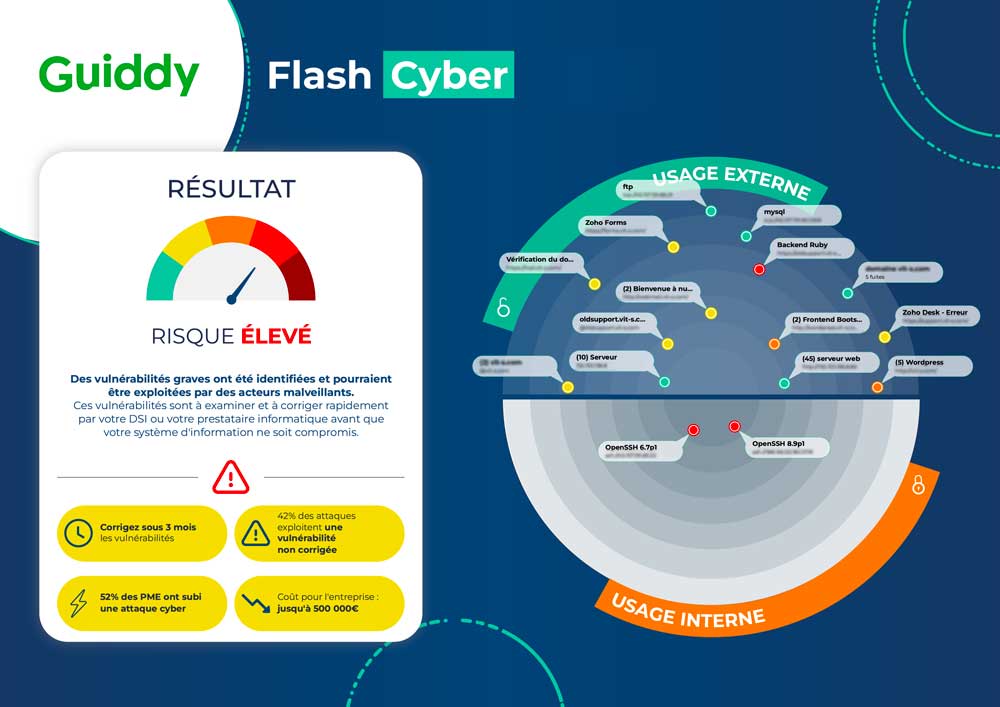
Ce sont souvent les premiers points d’entrée. Une faille ou une mauvaise configuration peut permettre à un attaquant de modifier vos contenus ou voler des données.
Ce sont les coulisses techniques de votre infrastructure. Une mauvaise configuration peut permettre à un attaquant de prendre le contrôle de votre système.
Ce sont les points de passage importants vers votre infrastructure interne. Mal sécurisés, ils deviennent des portes d’entrée pour les attaquants.
Les logiciels métiers concentrent des données critiques. Ils doivent être protégés comme vos ressources les plus précieuses.
Les logiciels métiers concentrent des données critiques. Ils doivent être protégés comme vos ressources les plus précieuses.
Lorsqu’un domaine est associé à des fuites de données, cela signifie que des informations sensibles (emails, mots de passe…) ont circulé en ligne, augmentant le risque d’usurpation d’identité ou d’attaques ciblées.
Nos offres couvrent l’ensemble de vos besoins en cybersécurité, de l’évaluation initiale à l’accompagnement opérationnel.
Avec GUIDDY, vous bénéficiez d’une approche simple, efficace et adaptée à votre niveau de maturité.
Audit, sensibilisation et support : trois leviers complémentaires pour réduire vos risques et sécuriser durablement votre activité. Nous vous aidons à passer à l’action rapidement, avec des solutions concrètes et directement applicables au quotidien.
Pas besoin d’être expert ni d’installer quoi que ce soit. Le Flash Cyber vous donne en quelques jours une vision simple, claire et concrète de ce que votre entreprise expose en ligne, souvent sans le savoir.
Idéal pour un premier état des lieux ou pour sensibiliser votre équipe.
L’audit de surface Complet est conçu pour offrir une vue globale, précise et priorisée de votre exposition aux cybermenaces. Réalisé 100 % à distance, cet audit de surface est un outil précieux pour les dirigeants, les responsables IT ou les prestataires techniques qui veulent agir concrètement, avec méthode.


 Trustindex vérifie que la source originale de l'avis est Google.
 Trustindex vérifie que la source originale de l'avis est Google.
 Trustindex vérifie que la source originale de l'avis est Google.
 Trustindex vérifie que la source originale de l'avis est Google.
 Trustindex vérifie que la source originale de l'avis est Google.
 Trustindex vérifie que la source originale de l'avis est Google.
 Trustindex vérifie que la source originale de l'avis est Google.
 Trustindex vérifie que la source originale de l'avis est Google.
 Trustindex vérifie que la source originale de l'avis est Google.
 Trustindex vérifie que la source originale de l'avis est Google.

Un audit de cybersécurité représente une évaluation approfondie de l’infrastructure informatique d’une entreprise. Son objectif principal : Assurer la mise en place et l’efficacité des politiques et procédures nécessaires pour prévenir les vulnérabilités pouvant conduire à des cyberattaques. Cette évaluation n’est pas un processus statique, mais une approche dynamique qui nécessite une réalisation périodique. Les audits de cybersécurité couvrent une variété d’aspects importants, notamment l’évaluation des risques, l’analyse des politiques de sécurité, la gestion des systèmes d’information et l’évaluation de la conformité réglementaire.
Il s’agit non seulement de réagir aux vulnérabilités existantes, mais aussi d’anticiper les évolutions potentielles des attaques informatiques. Cette prévoyance est d’autant plus cruciale dans un environnement où la conformité réglementaire, telle que l’ISO, joue un rôle déterminant dans la préservation de la réputation et de la confiance des clients.
Dans l’idéal, un diagnostic de cybersécurité s’effectue une fois par an. Cependant, la fréquence dépend du secteur d’activité, du niveau de maturité cyber et de la taille de l’entreprise. Des changements majeurs dans les infrastructures SI, comme la gestion de crise cyber, peuvent justifier un diagnostic plus régulier. L’ajout de nouveaux industriels connectés au réseau constitue aussi une raison de renouveler l’analyse.
Se préparer à un audit de cybersécurité en entreprise ne doit pas être considéré comme une tâche stressante, mais plutôt comme une opportunité de renforcer votre protection. La clé du succès réside dans une planification minutieuse, la prise de précautions et une organisation cohérente pour garantir un audit fluide.
Pendant que vous préparez votre entreprise, familiarisez-vous avec les détails de l’audit, y compris les tests spécifiques requis, la documentation requise et les seuils de conformité qui doivent être respectés, tels que ceux énoncés dans la norme PCI DSS.
Assurez-vous que tous les systèmes informatiques sont à jour et prenez les précautions appropriées pour prévenir les menaces potentielles contre les données sensibles.
Une partie importante de la préparation est la formation des employés. Nous enseignons des bases importantes telles que : Créez des mots de passe forts, identifiez les liens suspects, sensibilisez aux tactiques d’ingénierie sociale, et bien plus encore. Cette formation renforce votre première ligne de défense contre les intrus.
Par ailleurs, passez en revue toutes les politiques de sécurité déjà en place pour vous assurer qu’elles sont adaptées aux menaces modernes.
Le choix du prestataire d’audit de cybersécurité revêt une importance cruciale. Quelques points de vigilance s’imposent lors de cette sélection :